Incertidumbre y expectativa ha generado la eventual postergación de la entrada en vigencia de la ley que regula la protección y el tratamiento de los datos personales y crea la Agencia de Protección de Datos Personales, fijada para el 1 de diciembre de 2026. En este escenario, sin la agencia instalada, han surgido dudas sobre cómo deben tratar los datos las empresas, así como las interpretaciones normativas ante la falta de definiciones y directrices clave.
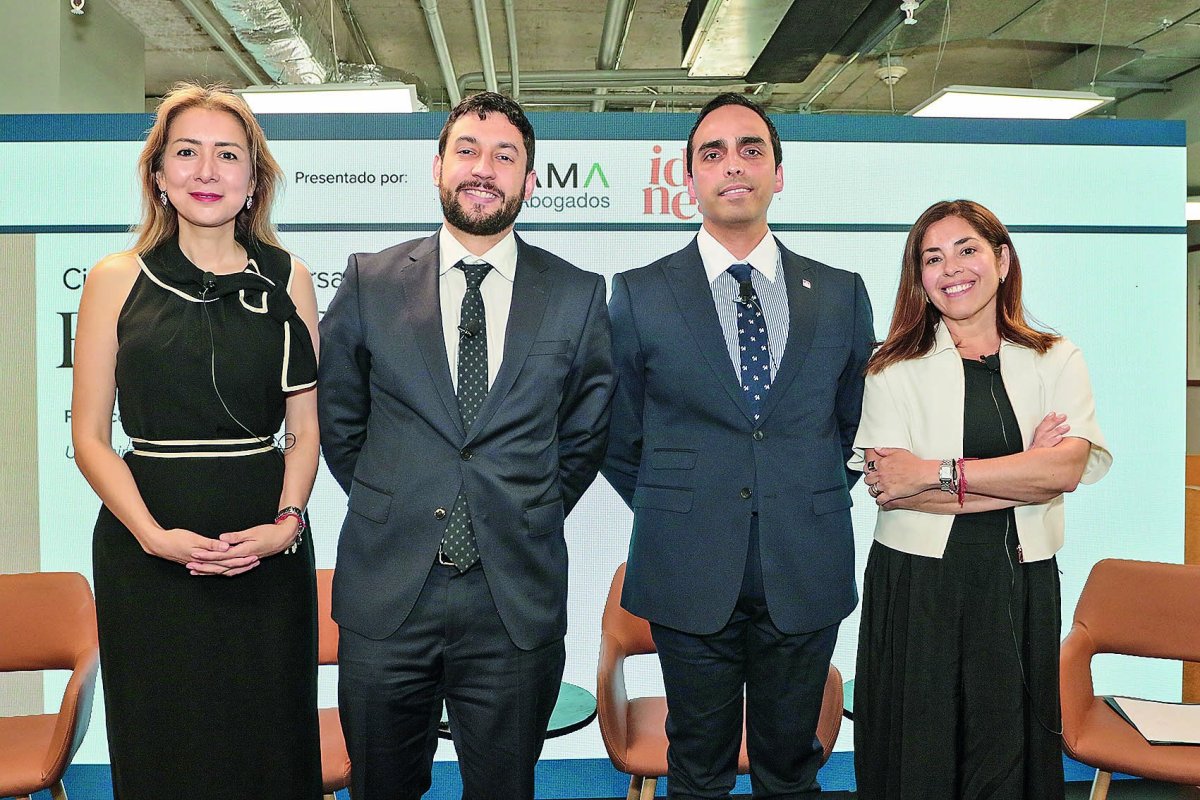
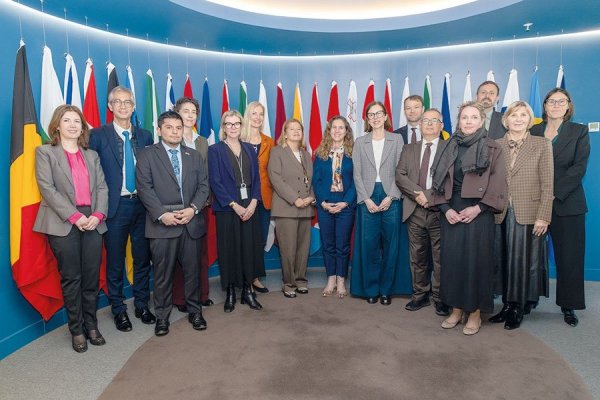
Estos fueron algunos de los temas que se abordaron en el último encuentro del ciclo de conversaciones de la comunidad Entre Códigos. La instancia, organizada por Diario Financiero junto a Idónea Consultores y Lizama Abogados, reunió a la CEO y fundadora de Idónea Consultores, Catherine Muñoz; al socio de Lizama Abogados, Diego Lizama; y al DPO de BancoEstado, Luis Emilio Ríos, quienes profundizaron en los desafíos de la implementación de la nueva ley y respaldaron su postergación.
Muñoz explicó que hoy existe “un conocimiento tácito” en las empresas respecto de sus procesos internos, muchos de los cuales “no están descritos”. También advirtió que levantar un Registro de Actividades de Tratamiento (RAT) -inventario que detalla las operaciones de tratamiento de datos personales- puede “generar fricciones” internas e incluso exigir una “reingeniería de procesos, y eso es netamente alineado con la gestión del cambio”.
La abogada enfatizó que el RAT “es la base del cumplimiento” y que su elaboración requiere la coordinación de todas las áreas de la organización, desde recursos humanos hasta marketing. “Si tengo mal levantado el registro de actividad de tratamiento, todo lo que viene después lo voy a hacer mal”, afirmó.
En tanto, Lizama compartió los desafíos que plantea el tratamiento de datos personales de los trabajadores, especialmente en la conservación de documentación laboral, como los curriculum vitae.
Durante el encuentro organizado por Diario Financiero junto a Idónea Consultores y Lizama Abogados, los profesionales valoraron el proyecto que propone postergar por un año, hasta diciembre de 2027, la entrada en vigencia de la ley.
Explicó que la Dirección del Trabajo ya ha establecido directrices que permiten mantener la información durante al menos cinco años -tras el término del vínculo laboral-, pero “vamos a tener que ver bien si es que la agencia las va a mantener o no”.
Por su parte, Ríos, de BancoEstado, apuntó a que entre los principales retos para las organizaciones está el establecer políticas, procedimientos y definir responsabilidades claras sobre el tratamiento de los datos personales. En esa línea, identificó el cambio cultural como el mayor obstáculo que limita la adecuación normativa.
“Que las personas entiendan qué pueden realizar y de qué son responsables es el principal desafío al interior (de las organizaciones) y la mayor dificultad. Si bien hay impedimentos, limitaciones, muchas veces por ámbitos tecnológicos, sin duda el cambio cultural es donde se genera mayor cantidad de tensión”, dijo Ríos.
Interpretación
Respecto del proyecto de ley -en primer trámite constitucional- que el gobierno ingresó en septiembre y que, entre otros aspectos, propone aplazar la entrada en vigencia de la regulación a diciembre de 2027 y aumentar de tres a cinco los miembros del Consejo Directivo de la futura agencia, Muñoz respaldó la propuesta.
Argumentó que, al tratarse “de una ley basada en principios”, la falta de una agencia constituida y de directrices definidas, está llevando a las consultoras a hacer un “malabarismo interpretativo” basado en los lineamientos de la Unión Europea, lo que genera incertidumbre en materias como el interés legítimo o la transferencia internacional de datos.
“Hay varias disposiciones de la ley que derechamente (...) están mal escritas o hay que interpretarlas de una forma bastante específica. (...) No le puedo dar la certeza -a los clientes- que le da un regulador (...) No puedo sancionar a alguien que no tiene claro cómo cumplir una ley”, dijo la abogada.
En tanto, Lizama señaló que, a pesar de la eventual postergación, las empresas han mantenido la preparación para cumplir con la normativa, principalmente por el temor a las multas que establece la regulación y que pueden alcanzar hasta UTM 20 mil ($ 1.400 millones).
“Las multas son especialmente altas, con poca posibilidad de revisión. Hubiese esperado que el proyecto de ley que fue presentado por el Ejecutivo hubiese hecho algún tipo de gesto, pero no existió”, comentó Lizama.
Por otra parte, Ríos valoró la eventual prórroga como una oportunidad para las organizaciones más atrasadas en su adecuación a la ley, y destacó que les permitiría aprovechar ese período para ordenar sus procesos, levantar RAT, definir medidas de seguridad y habilitar mecanismos para el ejercicio de los derechos de los titulares.
Para las empresas más avanzadas, indicó, “les podría servir como un período de marcha blanca extendido” para probar sus procesos y fortalecer la cultura de protección de datos.
“Veo beneficios si se piensa en extenderla en no más allá de un año, porque si esto es superior, en definitiva tiende a generar una falsa sensación de tranquilidad donde las organizaciones se empiezan a relajar”, dijo.


 VER MÁS
 MARKET DATA

 <%userdata?.email%>
 Editar perfil
 Credencial
 Salir

 (Twitter)
 Instagram
 Facebook
 LinkedIn
 YouTube
 TikTok



 Alto contraste
 Marco Zecchetto